Auteur :
Pierre-Clément Cazon
Directeur de la publication.
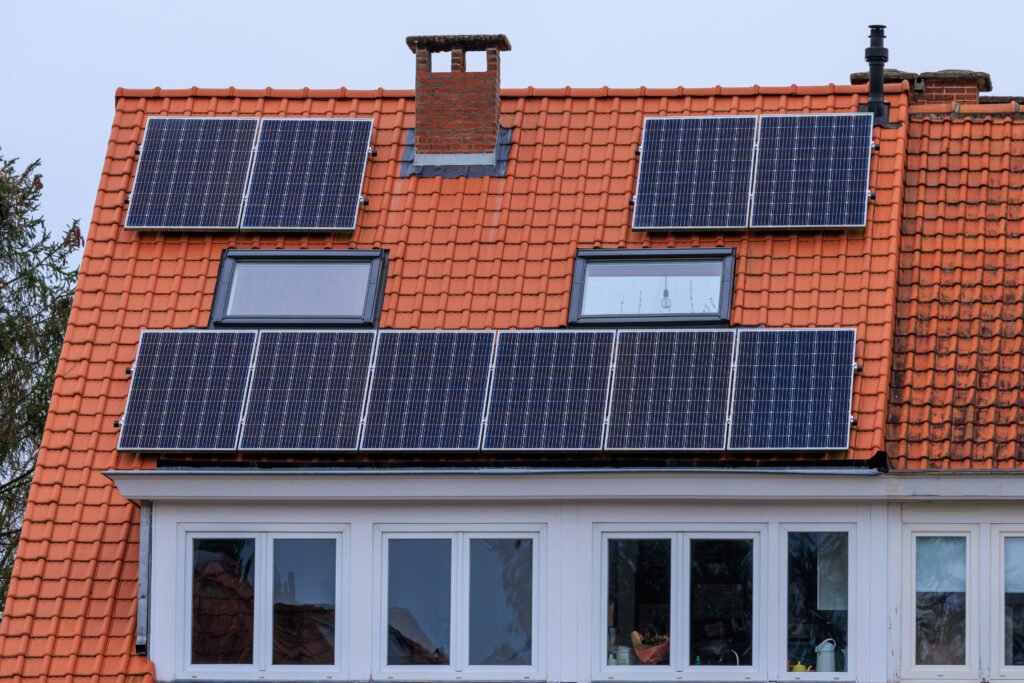
Dans une installation photovoltaïque connectée, ce n’est généralement pas le panneau lui-même qui communique avec Internet, mais l’onduleur ou l’infrastructure qui le pilote. Ces équipements peuvent transmettre des données de production, recevoir des mises à jour ou permettre une configuration à distance. Leur multiplication accroît les conséquences potentielles d’une cyberattaque capable d’atteindre simultanément un grand nombre d’installations.
Le groupe de travail sur la cybersécurité du Smart Energy Expert Group (SEEG), instance consultative auprès de la Commission européenne, a consacré un rapport à ces risques. Daté du 24 septembre 2026 et publié par la Commission le 28 septembre, il évalue plusieurs scénarios d’attaque contre les installations photovoltaïques connectées à Internet et leurs conséquences possibles pour le réseau électrique européen.
Le document ne constitue ni une décision de la Commission européenne ni une nouvelle réglementation. Il reflète le consensus des experts du groupe et précise qu’il ne représente pas la position officielle de la Commission.
Les experts distinguent quatre catégories : les installations résidentielles « plug-in » de moins de 0,8 kW, les installations résidentielles de 0,8 à 10 kW, les systèmes commerciaux et industriels de 10 kW à 1 MW et les installations de grande puissance dépassant 1 MW.
Le premier risque concerne les plateformes centralisées des fabricants. Certains onduleurs communiquent avec un service distant permettant de consulter leur production, de modifier des réglages ou de mettre leur logiciel interne à jour. Si une plateforme reliée à de nombreux appareils était compromise, un attaquant pourrait potentiellement agir sur une puissance cumulée importante.
Ce scénario est classé à risque élevé pour les installations résidentielles classiques ainsi que pour les installations commerciales et industrielles. Il est classé moyen pour les petites installations « plug-in » et pour les installations de plus de 1 MW, ces dernières n’étant généralement pas directement reliées aux plateformes des fabricants.
Le deuxième scénario est l’introduction volontaire d’une porte dérobée dans le matériel, le logiciel interne de l’onduleur ou une plateforme centrale pour le compte d’un acteur étatique. Le risque est classé moyen pour les petites installations « plug-in » et élevé dans les trois autres catégories.
Le troisième risque élevé concerne spécifiquement les installations de plus de 1 MW. Un attaquant qui parviendrait à pénétrer leur réseau local, par exemple en compromettant un dispositif d’accès distant, pourrait prendre le contrôle d’équipements de production.
D’autres scénarios sont étudiés, notamment les attaques passant par un installateur, un prestataire de maintenance ou un agrégateur. Leur niveau de risque est inférieur dans l’évaluation du groupe.
L’onduleur transforme le courant continu produit par les panneaux en courant alternatif injecté ou utilisé sur le réseau. Certains modèles connectés permettent également de modifier à distance leur fonctionnement. Une prise de contrôle coordonnée pourrait donc provoquer une variation rapide de la production électrique.
Le rapport retient notamment trois conséquences possibles : un déséquilibre entre production et consommation, des congestions sur certaines parties du réseau et des perturbations de tension. Dans les situations les plus graves, les gestionnaires pourraient être contraints de mobiliser leurs réserves ou de déconnecter temporairement certaines charges ou productions.
Pour classer l’impact des scénarios, les experts prennent comme référence les 3 000 MW de réserves de stabilisation de fréquence maintenues par les gestionnaires de réseau dans la zone synchrone d’Europe continentale. Dans leur matrice, une attaque permettant de contrôler plus de 3 000 MW est associée à un impact potentiel critique.
Ce chiffre ne constitue pas un seuil à partir duquel une panne générale se produirait automatiquement. Les conséquences dépendraient notamment de la localisation des installations compromises, de l’état du réseau au moment de l’attaque et des moyens disponibles pour rétablir l’équilibre entre production et consommation.
Pour les plateformes des fabricants, le groupe recommande des procédures structurées de détection et de correction des vulnérabilités, avec des délais adaptés à leur gravité. Il préconise également d’encourager les programmes permettant aux chercheurs indépendants de signaler des failles de sécurité.
Pour les installations de grande puissance, les communications Internet des onduleurs devraient être documentées, limitées et sécurisées. Les experts recommandent notamment de placer les équipements derrière un pare-feu ou un routeur correctement maintenu, de restreindre les connexions sortantes aux serveurs nécessaires et de ne pas exposer directement sur Internet les services accessibles depuis le réseau local.
Les communications autorisées devraient être chiffrées et authentifiées lorsque cela est possible. Pour les accès distants aux installations commerciales, industrielles et de grande puissance, le rapport recommande également des mécanismes d’authentification renforcée.
Les mises à jour constituent un autre point de vigilance. Pour les installations résidentielles, les experts estiment que des mises à jour de sécurité automatisées sont probablement nécessaires afin que les correctifs soient appliqués suffisamment rapidement. Pour les grandes installations commerciales, industrielles et de plus de 1 MW, ils recommandent au contraire que les mises à jour du logiciel interne soient contrôlées et installées par des prestataires de maintenance qualifiés plutôt que déclenchées automatiquement par le fabricant.
Le rapport recommande également de pouvoir restreindre l’utilisation de composants ou de logiciels lorsqu’un fournisseur est identifié comme présentant un risque important de cybersécurité, notamment en raison de la juridiction dont il dépend et d’un risque d’influence par un acteur étatique hostile.
Les experts ne désignent toutefois aucun fabricant comme devant être exclu et précisent qu’ils n’ont pas réalisé d’évaluation détaillée fournisseur par fournisseur. Ils soulignent aussi qu’une restriction peut fortement perturber le marché si les solutions alternatives sont insuffisantes et qu’elle devrait donc reposer sur une analyse approfondie du risque.
Les auteurs considèrent que les onduleurs photovoltaïques entrent dans le champ du règlement européen sur la cyberrésilience, ou Cyber Resilience Act (CRA), consacré aux produits comportant des éléments numériques.
Le règlement est entré en vigueur le 10 décembre 2024. Depuis le 11 septembre 2026, les fabricants doivent notamment signaler les vulnérabilités activement exploitées et les incidents graves ayant une incidence sur la sécurité de leurs produits. L’essentiel des autres dispositions deviendra applicable le 11 décembre 2027.
Les produits mis sur le marché avant cette dernière date ne seront pas automatiquement soumis à l’ensemble des nouvelles exigences, sauf notamment s’ils font ensuite l’objet d’une modification substantielle. Les obligations de déclaration s’appliquent en revanche également aux produits déjà mis à disposition sur le marché européen.
Le SEEG estime que le cadre actuel ne permet pas une vérification suffisamment poussée des mesures de sécurité propres aux onduleurs. Il recommande l’élaboration d’une norme européenne harmonisée et leur classement parmi les produits importants de classe II au titre du CRA. Une telle évolution devrait être décidée par la Commission au moyen d’un acte délégué et conduirait à renforcer l’évaluation de conformité, notamment par l’intervention d’un organisme tiers ou par une certification européenne de cybersécurité selon les procédures prévues.
Ces évolutions restent des recommandations. Le rapport ne modifie pas le classement juridique actuel des onduleurs et n’impose pas leur remplacement.
La publication du rapport n’impose aucune nouvelle formalité aux propriétaires de panneaux photovoltaïques en France. Elle n’entraîne ni remplacement généralisé des onduleurs, ni contrôle supplémentaire obligatoire, ni interdiction d’une marque particulière.
Les experts recommandent en revanche aux autorités de mieux sensibiliser les propriétaires à la cybersécurité : conserver les onduleurs correctement configurés et à jour, choisir des équipements et des prestataires appliquant de bonnes pratiques de sécurité et éviter les configurations qui exposent inutilement les appareils au réseau.
Pour les équipements résidentiels, le rapport privilégie également la sécurité dès la conception et par défaut : identifiants propres à chaque appareil plutôt que mots de passe d’usine communs, fermeture des services réseau inutiles, authentification des services actifs et communications sécurisées avec les plateformes distantes.
La puissance photovoltaïque raccordée en France atteignait 34,0 GW au 30 juin 2026, selon le Service des données et études statistiques du ministère de la Transition écologique. Le pays a raccordé 3,0 GW supplémentaires au cours du premier semestre 2026, contre 2,9 GW pendant la même période de 2025.
Au deuxième trimestre 2026, la production photovoltaïque brute de France métropolitaine s’est élevée à 14,1 TWh, en hausse de 18 % sur un an. Hors autoconsommation, elle a représenté 8,6 % de la consommation électrique métropolitaine pendant cette période.
Ces 34 GW correspondent à l’ensemble de la puissance photovoltaïque raccordée et non à une puissance accessible depuis Internet ou depuis une plateforme unique. Les fabricants, architectures de communication et modes de gestion sont multiples. Le risque étudié dépend précisément de la capacité d’un attaquant à compromettre simultanément suffisamment d’équipements pour produire un effet significatif sur le réseau.
L’analyse repose principalement sur l’expertise des membres du sous-groupe du SEEG, complétée ponctuellement par la consultation d’autres acteurs. Pour chaque scénario, les experts ont estimé sa vraisemblance et l’ampleur de ses conséquences possibles sur le système électrique.
Le rapport ne démontre pas qu’un attaquant dispose actuellement des moyens nécessaires pour provoquer une panne électrique de grande ampleur en Europe et ne fournit pas de probabilité de survenue d’un tel événement. Il se présente comme une analyse non exhaustive des risques associés aux différentes catégories d’installations photovoltaïques.
Son périmètre se limite aux attaques malveillantes. Les erreurs de programmation, les mises à jour défectueuses et les autres incidents accidentels ne sont pas intégrés à l’évaluation. Les compteurs intelligents, bornes de recharge, pompes à chaleur et systèmes de stockage par batterie ne sont pas non plus étudiés.
Le groupe recommande enfin d’intégrer davantage les scénarios de cyberattaque contre la production photovoltaïque aux évaluations de risque du système électrique européen et de poursuivre les travaux scientifiques sur leurs conséquences possibles.
Crédit image : Union européenne / Christophe Licoppe — CC BY 4.0. Image d’illustration.